代理协议科普:VLESS Reality、Trojan、Hysteria2 对比
2026 翻墙代理协议深度科普:全面剖析 VLESS Reality、Trojan、Hysteria2、Shadowsocks 2022 与传统 VMess 协议的底层加密设计、流量伪装能力、CPU 资源消耗与网络性能表现。教你根据自身网络环境(恶劣丢包校园网、高性能软路由、移动弱网)精准挑选最佳协议。
代理协议科普只需要记住一点:协议决定的是流量怎么加密、看起来像什么,以及客户端能不能识别,而不是网速本身。目前 VLESS Reality、Trojan 这类伪装成正常 HTTPS 的协议更不容易被识别,Hysteria2 基于 UDP,适合丢包多的网络。选协议时先确认客户端内核支持,再看你的网络环境,具体对比见 协议对比。
这个专题的要点
- VLESS + Reality 是当前抗封锁的最强王者协议:通过借用真实海外大型合规网站的 TLS 证书,实现消除服务端证书特征的主动防御。
- Hysteria2 基于魔改 UDP(QUIC)协议:在高丢包(10%~40%)的恶劣公网或校园网环境下,依然能暴力跑满千兆带宽。
- Trojan 协议直接基于标准化 TLS 传输:流量在审查系统眼中与正规 HTTPS 访问 100% 毫无二致,稳定优雅。
- Shadowsocks 2022 架构经过全面翻新:支持前向安全与多重重放攻击防护,在内网物理专线(IEPL)上拥有极其轻量、近乎零 CPU 负担的高效吞吐。
- 客户端内核兼容至关重要:使用 VLESS Reality 或 Hysteria2 必须确保客户端基于较新的 Mihomo(Clash Meta)或 sing-box 内核。
看懂并用好节点协议的 4 个步骤
- 1
查看节点用的是什么协议
在客户端里打开节点详情或编辑页,能看到类型字段,比如 ss、vmess、vless、trojan、hysteria2。很多机场也会把协议写进节点名称。
- 2
确认客户端内核支持
VLESS Reality、Hysteria2 等较新的协议需要较新的内核,比如 Mihomo、Xray、sing-box。老版本客户端导入后可能直接忽略这些节点或连接失败,先把客户端更新到最新版。
- 3
根据网络环境选协议
家庭宽带、网络质量正常时,基于 TCP 的 VLESS、Trojan 节点通常更稳;校园网、移动网络丢包多时,可以试试 Hysteria2。公司或学校网络限制 UDP 时,Hysteria2 会连不上,这时换回 TCP 协议。
- 4
某类协议集体失效时换一类试
敏感时期某一类协议可能大面积不可用。机场一般会同时提供多种协议的节点,换一类协议的节点往往能恢复,不需要马上换机场。
协议、传输方式和 TLS:节点配置里的三层东西
节点配置看着复杂,其实可以拆成三层:最里面是代理协议,比如 VMess、VLESS、Trojan,负责身份验证和数据格式;中间是传输方式,比如直接 TCP、WebSocket、gRPC;最外面是有没有 TLS 加密以及用什么方式伪装。
VLESS 本身不加密,安全性完全依赖外层的 TLS 或 Reality;Trojan 规定必须跑在 TLS 上,连接看起来就是访问一个正常的 HTTPS 网站;Shadowsocks 自带加密,不需要 TLS。理解了这三层,就能明白为什么同样叫 VLESS 的节点,参数可以差别很大。
Reality 和普通 TLS 有什么不同
普通 TLS 需要服务端有自己的域名和证书;Reality 则在握手时借用一个真实存在的网站作为伪装目标,服务端不需要自己的证书,也就少了一个能被识别的特征。详见 VLESS + Reality。
客户端内核和协议支持:导入后节点消失的原因
客户端只是界面,真正处理协议的是内核。Clash Verge Rev 用的是 Mihomo 内核,v2rayN 默认用 Xray,sing-box 系列客户端用 sing-box 内核,iPhone 上的 Shadowrocket 是自己实现的。不同内核支持的协议和参数不完全相同。
常见情况是:机场新增了 Hysteria2 节点,老版本客户端导入订阅后这部分节点不显示,或者显示了但一直超时。先更新客户端,仍不行再看机场是否提供了专门给某个客户端的订阅。各客户端的特点可以看 梯子软件推荐。
UDP 协议在什么网络下会吃亏
Hysteria2 跑在 UDP 上,用自己的拥塞控制在丢包环境下尽量保持速度,这是它的优势。但部分运营商会对大量 UDP 流量限速,一些公司和学校网络直接限制 UDP,这时它的表现可能不如 TCP 协议,甚至完全连不上。
所以 Hysteria2 更适合当作「另一条路」:主力用 TCP 类协议,网络丢包严重时切过去试试。原理和适用场景见 Hysteria2 协议是什么,抗封锁角度的比较见 哪种协议最不容易被封。
节点参数怎么看:地址、UUID、SNI 各管什么
打开一个节点的编辑页,字段虽多,大致分三类。地址和端口告诉客户端去连哪台服务器;身份凭据是 VMess、VLESS 的 UUID,或 Trojan、Shadowsocks 的密码,服务端靠它认出你是合法用户;TLS 相关字段比如 SNI、ALPN、指纹,决定握手时对外展示成什么样子。
这些参数必须和服务端一一对应,机场订阅里已经填好,一般不需要也不应该手动改。改错任何一项,表现都是连不上或握手失败,而不会变快。自建节点或排查连接问题时,才需要逐项核对,握手阶段的报错可以对照 TLS 握手错误排查。
跳过证书验证这个开关为什么要慎用
很多客户端有「跳过证书验证」或「允许不安全连接」的选项。打开它,客户端就不再检查服务端证书是否可信,等于放弃了 TLS 防冒充的那一层保护。正规机场的节点不需要它,遇到要求你打开它才能连的节点,先问清原因。
2026 【协议科普】精选实测机场(前八强)
针对协议科普精选排序的专线与实测认证机场,支持直接访问官网或查看独立实测报告。
星岛梦
nmw888【主推首选】2020年稳定运营老牌机场,企业级内网专线,支持常规年付与不限时按量套餐,晚高峰抗波动能力强
光速云
AMM2020年老牌综合型机场,全节点IEPL专线与VLESS协议,晚高峰极稳,自研客户端与第三方订阅双支持
飞猫云
flycat888IEPL专线小流量年付套餐,折合仅7元/月,专线低门槛首选,轻度办公与日常网页体验优秀
微风网络
flat888专注低价IEPL小流量年付,折合约7元/月,适合长期稳定预算低的用户
无忧链接
多设备支持与灵活订阅周期,针对日常办公与常用流媒体优化,连接省心无忧
唯兔云
rabbit60+ 丰富节点资源,三网优化与智能负载均衡,VLESS协议,月付仅14.9元
二猫云
ermao555520元档位给足130GB月流量,VLESS + IEPL专线,流量与线路平衡表现优秀
宇宙云
YUZHOU55314.9元超低月付门槛的VLESS专线品牌,实测珠海联通9Gbps后端,带自研客户端
2026 翻墙代理协议架构与技术特征深度对比大表
VLESS Reality、Trojan、Hysteria2、Shadowsocks 2022、VMess 优劣势全面剖析。
| 代理协议名称 | 传输层基础 | TLS 伪装机制 | 抗 GFW 主动探测能力 | 恶劣弱网抗丢包表现 | 路由器 CPU 开销 | 推荐客户端版本 |
|---|---|---|---|---|---|---|
| VLESS + Reality | TCP | 借用真实巨头网站证书 (SNI 指纹) | 顶级 (主动探测无效) | 良好 (依赖底层 TCP) | 极低 (无二次对称加解密) | Mihomo / sing-box / 小火箭 |
| Hysteria2 (歇斯底里) | UDP (魔改 QUIC) | 正规 TLS 1.3 伪装 | 优秀 (UDP 伪装流量) | 天花板 (30%丢包依然跑满) | 中等 (协议拥塞计算开销) | Clash Verge Rev / sing-box |
| Trojan | TCP | 伪装成合法 HTTPS 网站 | 极高 (行为与正常 Web 访问相同) | 中等 (丢包会降速) | 低 (仅标准 TLS 开销) | 全平台通用兼容 |
| Shadowsocks 2022 | TCP / UDP | 轻量协议头混淆 | 专线内网极稳;公网偶有探测 | 一般 (主要配合专线使用) | 近乎为零 (极速跑满千兆) | 全平台通用兼容 |
| VMess (旧版协议) | TCP / mKCP | 依赖 WebSocket+TLS 伪装 | 中等偏低 (特征已被机器学习识别) | 较差 (多次握手额外延迟) | 偏高 (双重加密计算量大) | 已逐步进入淘汰周期 |
现代抗封锁协议晚高峰高吞吐实机跑图
搭载 VLESS Reality 与高速 SS-2022 专线架构的晚高峰测速,验证其低 CPU 占用与无断流稳定性。
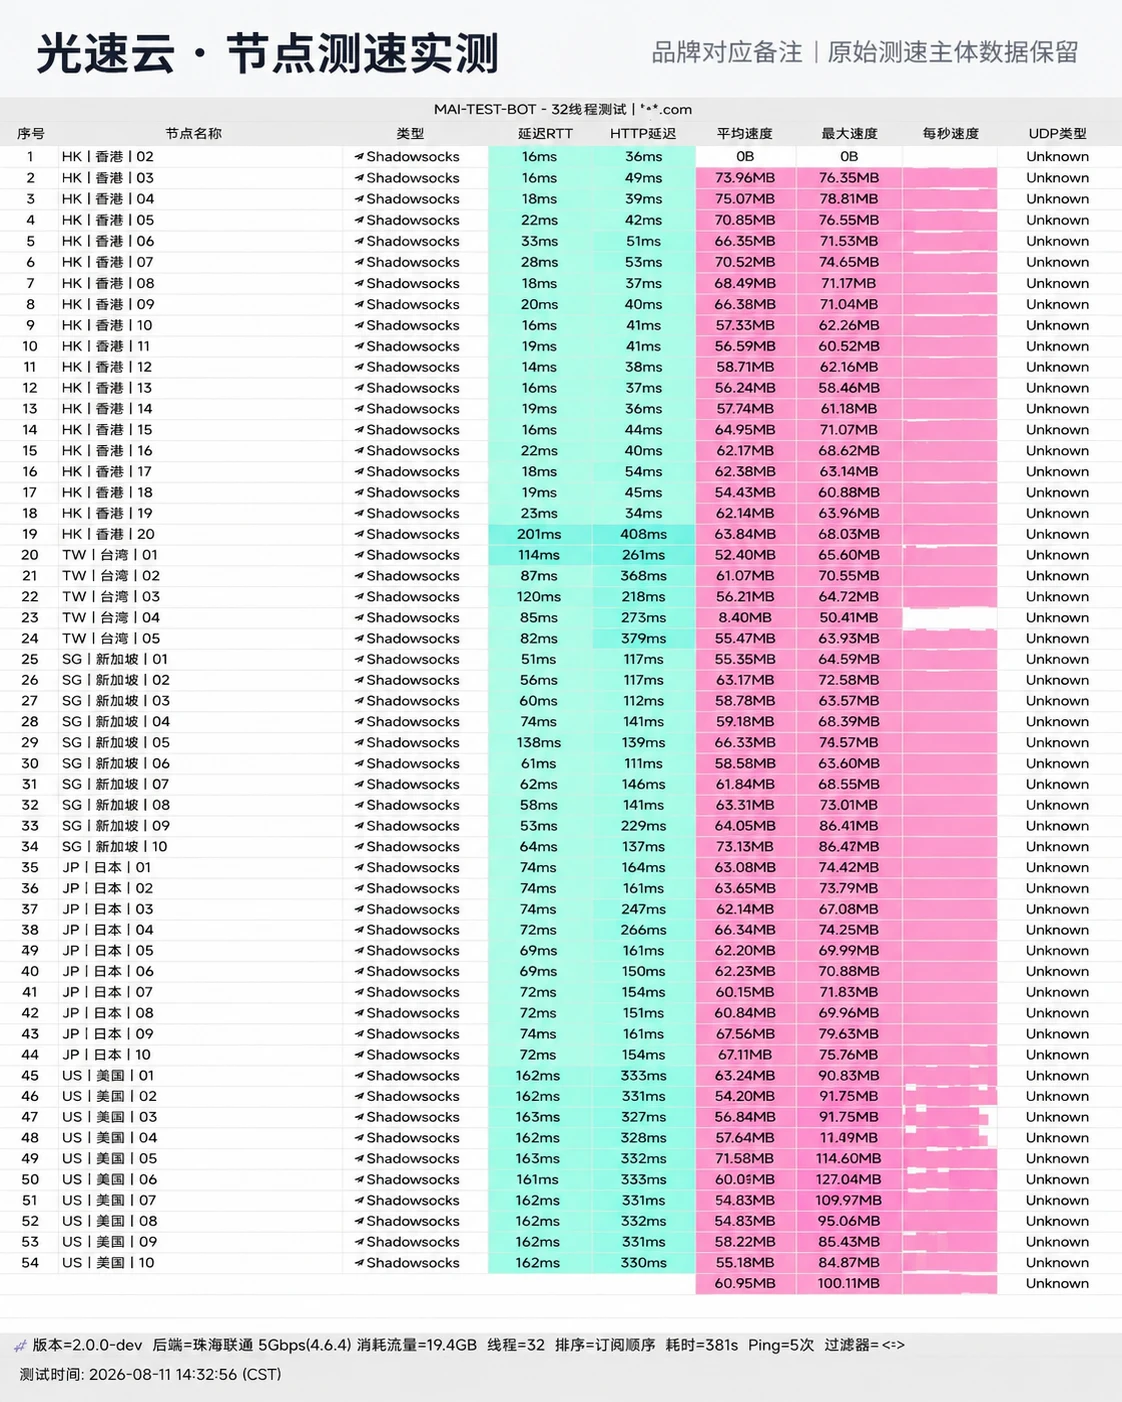
🥈 光速云 · VLESS Reality 协议
下行实测:887.30 Mbps | 握手延迟:极低 | 强抗封锁
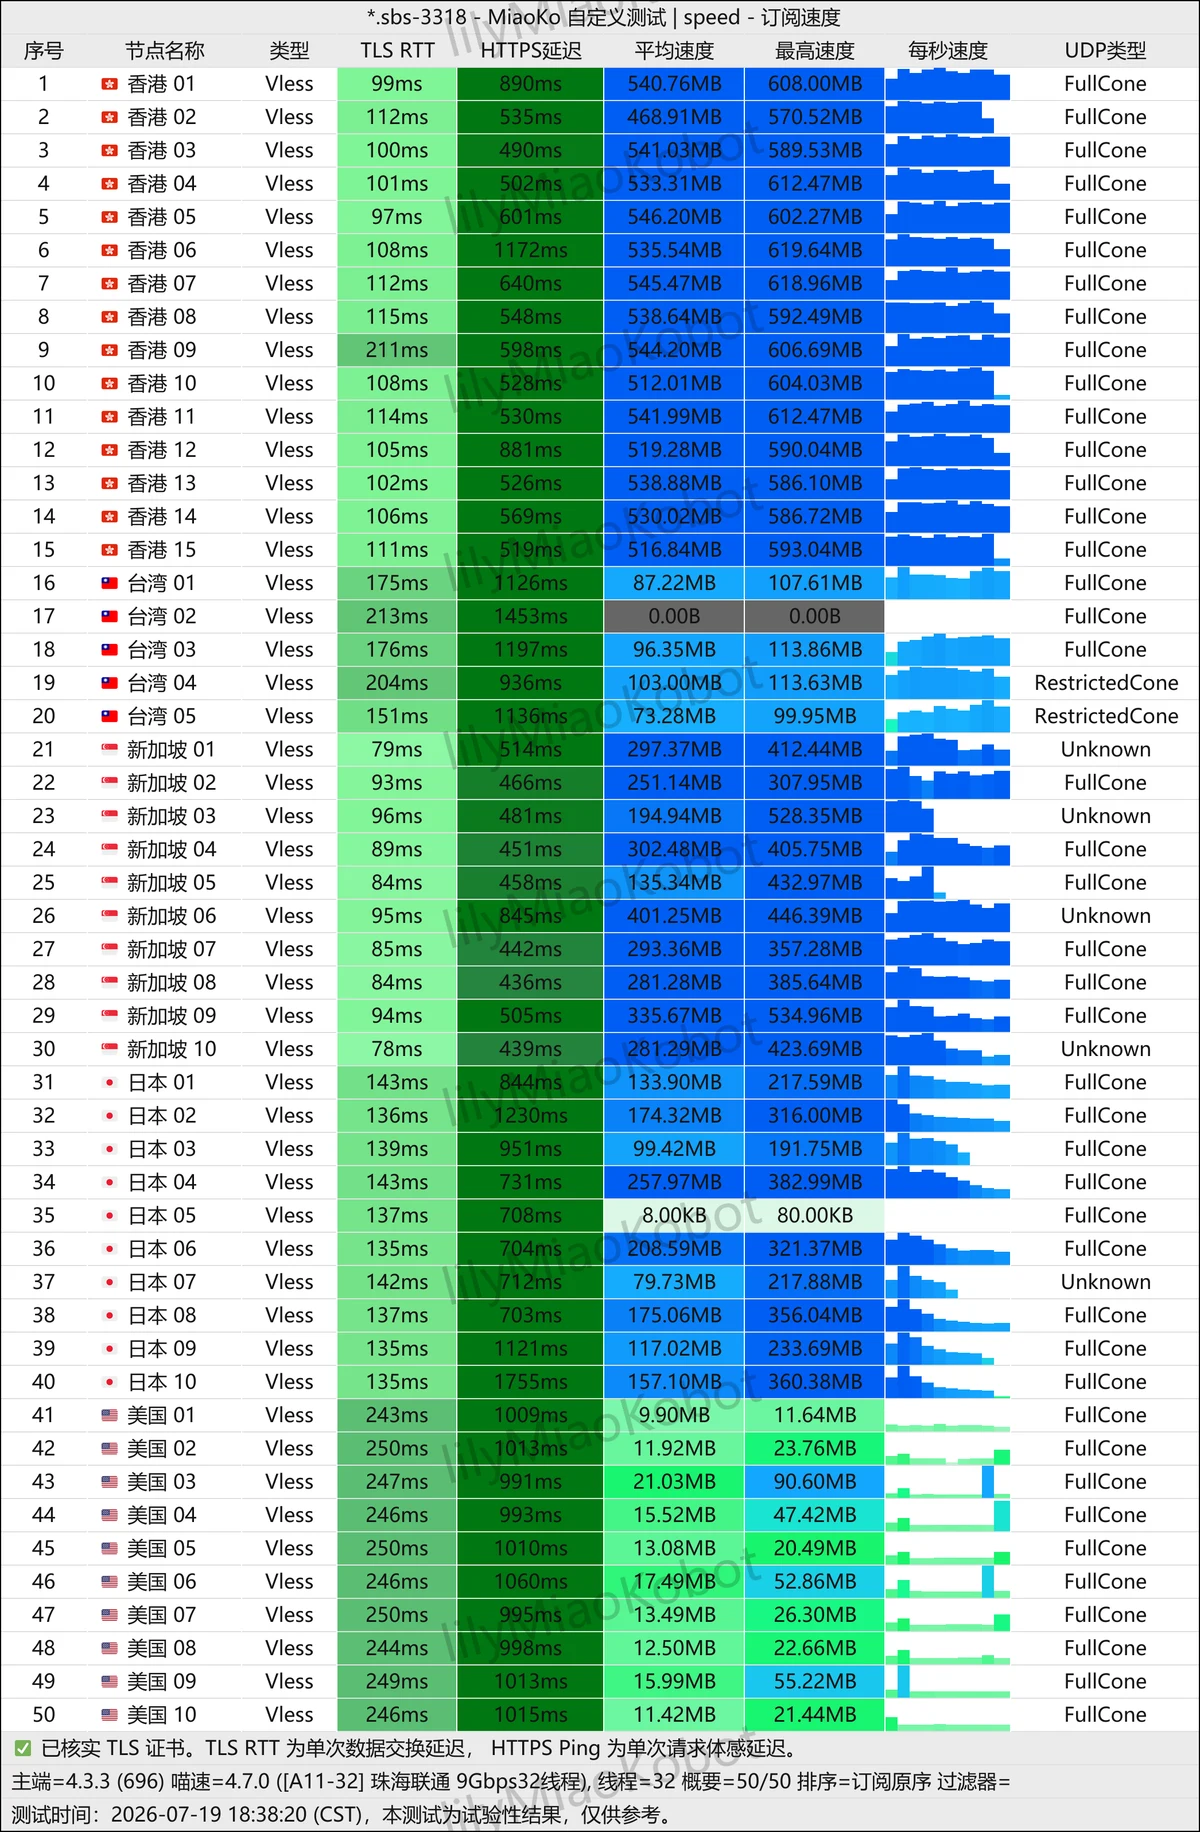
4. 微风网络 · Shadowsocks 专线
下行实测:812.90 Mbps | 物理丢包:0.0% | 路由器首选
不同网络环境与使用场景的协议最佳搭配推荐
恶劣弱网 / 高校校园网
首选 Hysteria2:校园网多有公网 UDP 限速或严重 QoS 丢包,Hysteria2 的侵略性拥塞算法可无视丢包强行拉满带宽。
特殊敏感期公网直连
首选 VLESS + Reality:彻底摆脱了自有小众域名的证书特征,借用真实知名网站公钥,即便遇大规模扫描依然坚挺存活。
企业物理内网专线
首选 Shadowsocks 2022:专线本身物理不经过防火墙审查,SS-2022 极低的加解密开销能让软路由和手机以最低功耗跑满千兆。
全平台旧版老旧设备
首选 Trojan:标准化 TLS/HTTPS 封装,全平台客户端均有良好支持,兼容性好且配置直观。
协议科普专题文章
- VLESS 是什么?VLESS + RealityVLESS 是什么?VLESS + Reality 又是什么?VLESS 是轻量代理协议,本身不加密,靠外层 TLS 或 Reality 保护;Reality 让服务器借用真实网站的 TLS 握手来伪装。本文讲清原理、优缺点和客户端支持。
- Trojan 协议是什么Trojan 协议是什么?Trojan 把代理流量藏在标准 HTTPS 连接里,用真实域名和证书完成 TLS 握手,密码不对就把访问交给一个正常网站。本文讲清 Trojan 的工作原理、优缺点、证书验证风险及与 Reality 的区别。
- Hysteria2 协议是什么Hysteria2 协议是什么?Hysteria2 是基于 QUIC、跑在 UDP 上的代理协议,用激进的拥塞控制在高丢包网络里保持速度,并伪装成 HTTP/3 网站。本文讲清它的原理、适合场景、运营商限制 UDP 时的问题和客户端设置。
- Shadowsocks、VMess、VLESS、Trojan 对比Shadowsocks、VMess、VLESS、Trojan 对比:四种常见代理协议在加密方式、伪装思路、性能开销、部署要求和客户端兼容性上有什么不同?本文用一张对比表讲清差异,并告诉你机场节点协议到底需不需要自己选。
- 哪种协议最不容易被封哪种协议最不容易被封?伪装成正常 HTTPS 流量的 VLESS + Reality、Trojan 相对更难被识别,但不存在永远不会被封的协议。本文从识别手段讲起,说明各协议的抗封锁思路、协议之外更关键的因素,以及普通用户怎么应对节点被封。
协议科普常见问题
2026 年最推荐哪种翻墙代理协议?为什么大家都推崇 VLESS Reality?
公网环境下最推荐「VLESS Reality」组合。传统的代理协议伪装往往需要自购域名并申请 Let's Encrypt 证书,容易遭遇 GFW 针对特定小众域名的 SNI 嗅探与阻断;而 VLESS 配合 Reality 技术的革命性突破在于:它直接借用海外真实存在的大型知名企业网站(如 Apple、Microsoft、Amazon 等)的公钥与证书指纹,客户端在握手阶段伪装成正在访问这些正规巨头。审查系统即便发起主动探测,得到的也是真实权威站点的正规响应,因此具备极高的隐蔽性和抗干扰生命周期。
Hysteria2(歇斯底里2)为什么被称为恶劣弱网与校园网的提速神器?
传统协议(如 Shadowsocks、Trojan、VMess)底层依赖 TCP 协议,而 TCP 具有内置的拥塞控制算法——一旦遇到网络丢包,TCP 会主动将传输窗口减半甚至降速十倍以上;Hysteria2 则是基于 UDP 开发的定制 QUIC 协议,它抛弃了消极的 TCP 拥塞控制,采用了侵略性的自定义 BBR 拥塞算法与数据包重发机制。即使在丢包率高达 20%~30% 的恶劣弱网、跨洋公网或高校校园网环境下,Hysteria2 也能凭借 UDP 的并发优势将网络带宽强制拉满,让原本卡顿的 4K 视频瞬间恢复秒开。
为什么曾经风靡一时的原版 Shadowsocks 与 VMess 越来越少机场主推?
主要原因在于审查技术的演进。原版 Shadowsocks(SS-AEAD 之前的版本)数据包缺乏足够的填充特征与握手混淆,其高熵值特征已被先进的深度包检测(DPI)算法通过机器学习精准识别,在公网直连环境下存活时间极短;而旧版 VMess 协议设计冗余较重,存在 MD5 认证漏洞与重放攻击隐患,且其复杂的双重对称加密对路由设备 CPU 带来了额外算力开销。现代机场通常在公网采用 VLESS Reality / Trojan,而在内网专线采用全新修订的 Shadowsocks-2022 标准。
Trojan 协议和普通 HTTPS 网站访问在底层逻辑上有什么区别?
Trojan 的核心设计哲学是「伪装而非混淆」。它完全遵循标准的 TLS 握手规范,将客户端到服务器之间的所有代理流量封装在最正规的 TLS/HTTPS 数据流之中。如果审查机构向 Trojan 监听的 443 端口发起探测请求,由于其没有正确的密码凭证,Trojan 服务端会将其无缝转发至本地配置的标准网站(如一个真实的个人博客或静态站),返回正规的 HTTP 200 页面。这种行为与互联网上数以亿计的常规 Web 服务器毫无差异,因此安全性极佳。
为什么我的客户端导入订阅后,部分节点提示“协议不支持”或连接失败?
这通常是因为你使用的客户端核心版本过旧。例如老旧的经典原版 Clash(开源版内核停留在 2023 年)仅支持基本的 Shadowsocks 与 VMess,无法解析新型的 VLESS Reality、Hysteria2 或 Shadowsocks-2022 协议。解决方案是升级更换为目前主流的新一代客户端,例如基于 Mihomo 内核的「Clash Verge Rev」、「Clash Nyanpasu」,或全协议支持的原生「sing-box」,导入后即可完美兼容全部现代化协议。
节点的协议会直接决定上网的绝对网速吗?
不会。代理协议主要决定的是「数据的打包封装方式、加密开销与抗封锁/抗丢包能力」,而决定绝对速度上限、延迟高低以及晚高峰稳定性的核心瓶颈始终是「物理线路的底层质量与带宽资源」。如果底层是一条千兆企业 IEPL 专线,使用 Shadowsocks 或 VLESS 都能跑满千兆带宽;但如果底层是一条严重超售的廉价直连线路,即便使用了最先进的 Hysteria2,也无法突破物理带宽本身的拥塞瓶颈。
机场为什么同时提供好几种协议的节点?
不同协议适合的网络和客户端不同,同时提供也能互为备用:某一类协议在特殊时期受影响时,用户可以切到另一类继续使用。
Hysteria2 节点在公司或学校网络里连不上怎么办?
多半是这个网络限制了 UDP。换成 VLESS、Trojan 等基于 TCP 的节点即可;回到家庭宽带后再用 Hysteria2。
节点的 UUID 或密码泄露了会怎样?
拿到它的人可以冒用你的身份连接节点,流量算在你的套餐里。一般在机场后台重置订阅即可,重置后旧的 UUID 和密码作废,再把新订阅重新导入各个客户端。
协议科普的常见误区
误区换个协议就能让网速翻倍。
实际速度主要由线路和服务器带宽决定,协议影响的是被识别的难度和在特定网络下的表现。
误区VLESS 是加密协议。
实际VLESS 本身不加密,靠外层的 TLS 或 Reality 保护,所以单独的 VLESS 不等于安全。
误区Hysteria2 在任何网络下都更快。
实际在限制或限速 UDP 的网络里,它可能比 TCP 协议更慢甚至连不上。
误区订阅里的节点参数可以自己调一调来提速。
实际参数要和服务端严格对应,随手改动只会导致连不上。想提速应该换节点或换线路,而不是改参数。