VLESS 是什么?VLESS + Reality
VLESS 是什么?VLESS + Reality 又是什么?VLESS 是轻量代理协议,本身不加密,靠外层 TLS 或 Reality 保护;Reality 让服务器借用真实网站的 TLS 握手来伪装。本文讲清原理、优缺点和客户端支持。
本文目录
VLESS:一个刻意做「轻」的协议
VLESS 出自 V2Ray / Xray 社区,可以看作 VMess 的精简继任者。它的设计思路是:
- 用 UUID 认证:客户端带上一串 UUID,服务端核对通过就转发流量。
- 自身不加密:VMess 自带一层加密,而 VLESS 把这层去掉了,因为外面通常已经有 TLS,再加密一次是重复劳动。
- 不依赖时间同步:VMess 要求客户端和服务器的时间误差不能太大,否则连不上;VLESS 没有这个要求。
去掉多余的东西之后,VLESS 的开销更小,也更灵活,可以搭配多种传输方式(TCP、WebSocket、gRPC 等)和外层安全方式(TLS、Reality)。
XTLS Vision 是什么
在 VLESS 节点参数里,你可能会看到 flow 一项写着 xtls-rprx-vision。它是 Xray 的一种流控方式:你访问的网站本身大多已经是 HTTPS(TLS),代理外面再套一层 TLS,就形成了「TLS 里面套 TLS」。Vision 会对这种情况做特殊处理,减少重复加密的开销,同时减轻这种嵌套带来的流量特征。
Reality:借别人的门面
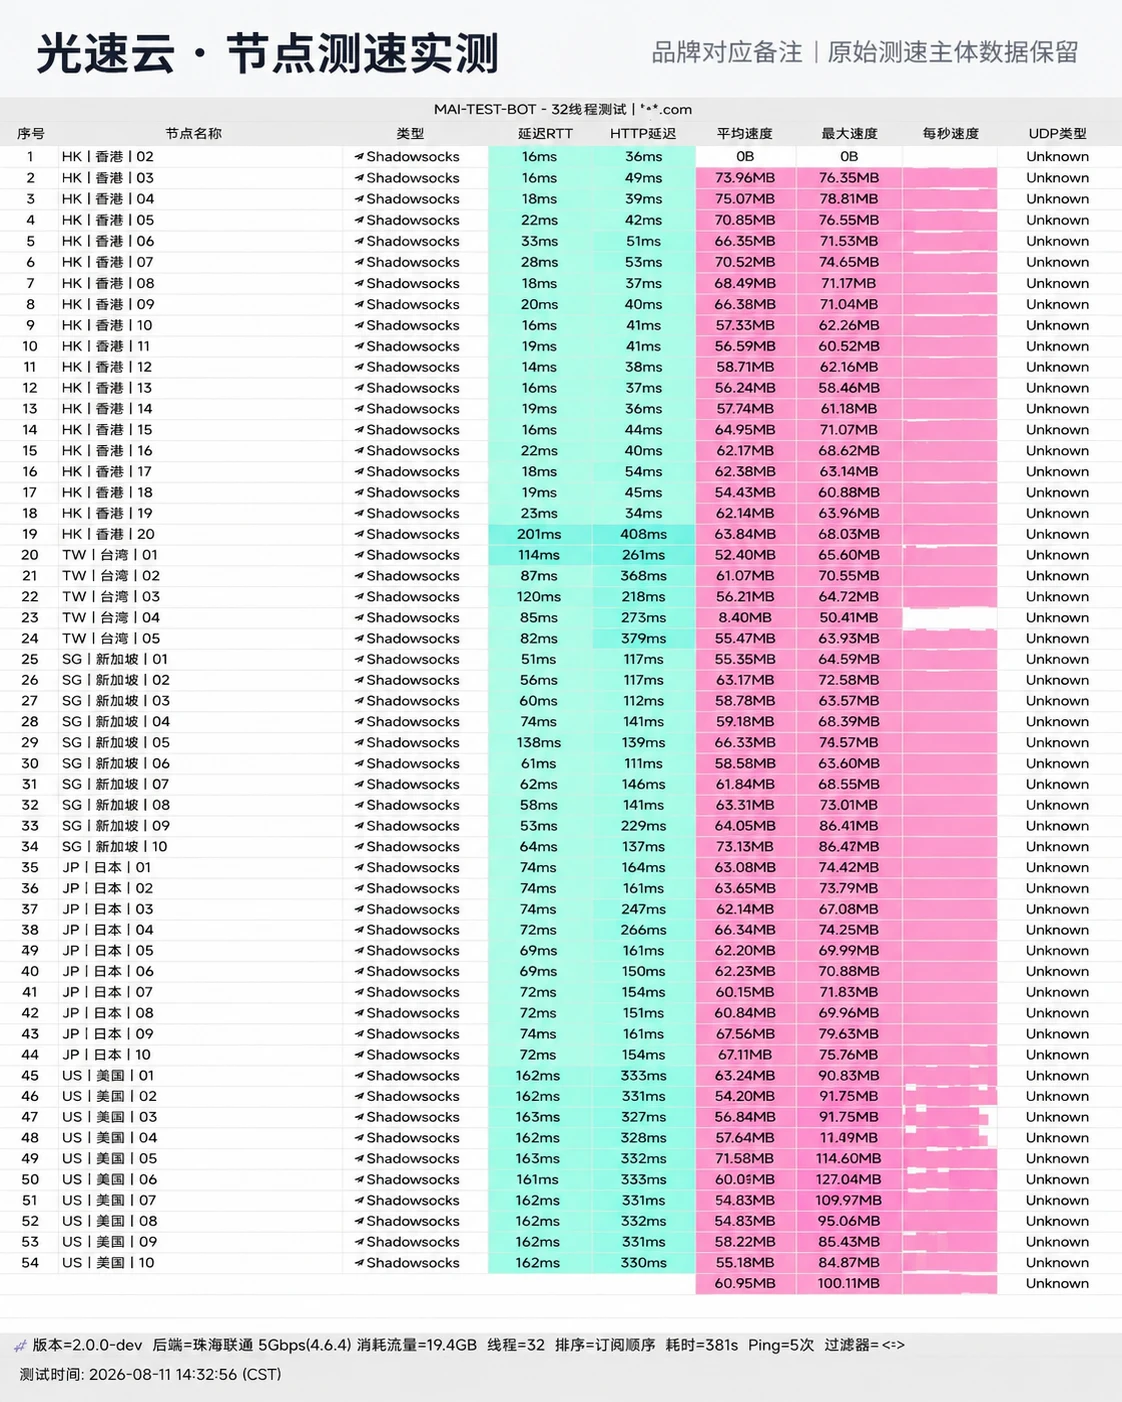
上图为光速云全线 VLESS 专线在桌面与移动客户端下的测速实测,首包延迟极低,支持全平台一键快速导入配置。
传统的 VLESS + TLS 或 Trojan,需要机场准备自己的域名和证书,服务器上通常还要跑一个网站做掩护。这带来几个问题:域名可能被识别和封锁,服务器的 TLS 握手特征也可能和普通网站不同。
Reality 换了一种思路:
- 选一个「目标网站」:服务端配置一个真实存在的境外网站作为伪装对象。
- 握手时冒用它的身份:客户端发起连接时,SNI(握手中声明要访问的域名)写的是这个目标网站。旁观者看到的是一次普通的访问该网站的 TLS 连接。
- 用密钥暗中认证:客户端持有服务端的公钥和一个短 ID,服务端据此识别出「这是自己人」,才转为代理流量。
- 陌生人来了就放行到真网站:如果是探测程序来连,服务端直接把连接转给真实的目标网站,对方拿到的是那个网站的真证书。
另外,客户端会模拟主流浏览器的 TLS 指纹(参数里的 fingerprint,常见值如 chrome),让握手特征和普通浏览器访问一致。
VLESS + Reality 的优缺点
| 方面 | 表现 |
|---|---|
| 伪装性 | 好,握手特征接近访问真实大网站 |
| 部署 | 不需要自己的域名和证书 |
| 抗主动探测 | 好,探测者看到的是真实网站 |
| 性能 | 开销小,配合 Vision 效率较高 |
| 局限 | 只能直连服务器,不能套 CDN;目标网站选得不合适会显得异常 |
| 客户端要求 | 需要较新的客户端和内核 |
所以 VLESS + Reality 很适合直连或中转后的落地,但对于需要经过 CDN 的场景并不适用。另外要强调:伪装得好不代表不会被封,服务器 IP 本身仍可能因为流量模式等原因被识别和封锁。
节点参数长什么样
普通用户不用手动填写,订阅导入时客户端会自动处理。但看懂参数有助于排查问题。以 Clash Verge Rev 使用的 Mihomo 内核配置格式为例:
- name: "示例节点"
  type: vless
  server: 服务器地址
  port: 443
  uuid: 你的UUID
  network: tcp
  tls: true
  flow: xtls-rprx-vision
  servername: 伪装的目标网站域名
  client-fingerprint: chrome
  reality-opts:
    public-key: 服务端公钥
    short-id: 短ID
其中 servername、public-key、short-id 三项是 Reality 特有的,任何一项不对都会连不上。
客户端支持
Reality 是 Xray 项目推出的(官方仓库:XTLS/Xray-core)。目前 Clash Verge Rev、Clash Meta for Android 等使用 Mihomo 内核的客户端,以及 v2rayN、v2rayNG、sing-box、Shadowrocket 等主流客户端都支持。如果你还在用早已停更的老版 Clash 客户端,就会出现「导入后 VLESS 节点不显示」的情况,换成新客户端即可。
常见问题
VLESS 和 VMess 哪个好? 同样配 TLS 的情况下,VLESS 更轻、不依赖时间同步,是更新的选择。完整对比见 Shadowsocks、VMess、VLESS、Trojan 对比。
Reality 节点是不是更快? 速度主要取决于线路,Reality 解决的是伪装问题,不是加速。
更多协议介绍见 协议科普专题。
测试账号均由编辑部以普通消费者身份匿名自费订阅,杜绝充值买榜与删帖改分,实测结论客观中立。
依据珠海联通、上海电信、北京移动三地千兆环境,晚高峰 20:00 - 23:00 执行 32 线程持续打流与丢包监控。
部分官网直达链接含推广分销,仅补贴探针与服务器成本;网络存在个体差异,请恪守首月月付试水原则。
更多相关指南与工具直达
同专题还有这些
- Trojan 协议是什么Trojan 协议是什么?Trojan 把代理流量藏在标准 HTTPS 连接里,用真实域名和证书完成 TLS 握手,密码不对就把访问交给一个正常网站。本文讲清 Trojan 的工作原理、优缺点、证书验证风险及与 Reality 的区别。
- Hysteria2 协议是什么Hysteria2 协议是什么?Hysteria2 是基于 QUIC、跑在 UDP 上的代理协议,用激进的拥塞控制在高丢包网络里保持速度,并伪装成 HTTP/3 网站。本文讲清它的原理、适合场景、运营商限制 UDP 时的问题和客户端设置。
- Shadowsocks、VMess、VLESS、Trojan 对比Shadowsocks、VMess、VLESS、Trojan 对比:四种常见代理协议在加密方式、伪装思路、性能开销、部署要求和客户端兼容性上有什么不同?本文用一张对比表讲清差异,并告诉你机场节点协议到底需不需要自己选。
- 哪种协议最不容易被封哪种协议最不容易被封?伪装成正常 HTTPS 流量的 VLESS + Reality、Trojan 相对更难被识别,但不存在永远不会被封的协议。本文从识别手段讲起,说明各协议的抗封锁思路、协议之外更关键的因素,以及普通用户怎么应对节点被封。