哪种协议最不容易被封
哪种协议最不容易被封?伪装成正常 HTTPS 流量的 VLESS + Reality、Trojan 相对更难被识别,但不存在永远不会被封的协议。本文从识别手段讲起,说明各协议的抗封锁思路、协议之外更关键的因素,以及普通用户怎么应对节点被封。
本文目录
先搞清楚「被封」是怎么发生的
一个节点失效,通常是因为它被以下某种方式识别出来了:
| 识别方式 | 简单解释 | 主要针对 |
|---|---|---|
| 特征匹配 | 流量里有固定的、可辨认的格式 | 早期或配置不当的协议 |
| 主动探测 | 主动连接可疑服务器,看它的反应是否像正常服务 | 对陌生连接反应异常的服务端 |
| 流量行为分析 | 看连接时长、流量大小、数据包节奏等统计特征 | 所有协议都可能受影响 |
| TLS 特征分析 | 检查握手指纹、证书、域名是否像正常网站 | 使用 TLS 的协议 |
| 封锁 IP 或域名 | 一旦怀疑,直接封锁服务器 IP 或域名 | 所有协议 |
可以看出,协议只能决定前面几项的表现,而最后一步「封 IP」对谁都适用。
各协议的抗识别思路
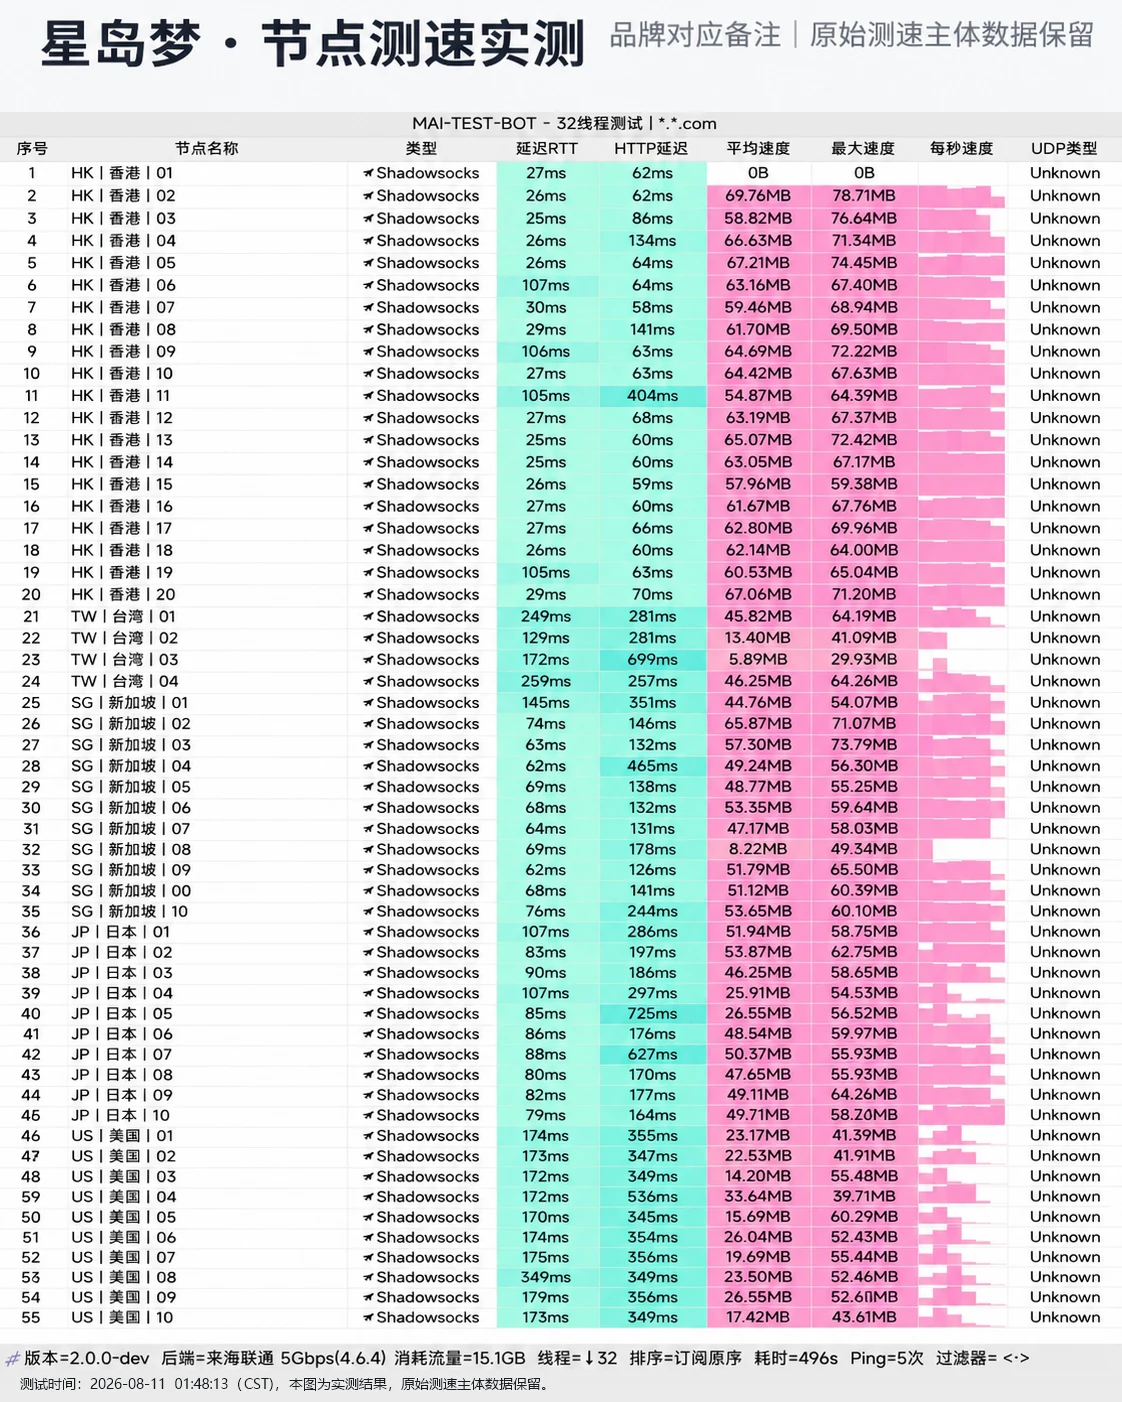
上图为星岛梦在珠海联通千兆骨干网下的实机打流数据,全节点保持 1.0x 真实计费,晚高峰下行突破 900Mbps。
Shadowsocks:靠「看不出规律」
把流量加密成随机数据,没有固定特征可以匹配。但「完全随机、不像任何已知协议」本身也可能成为一种特征,在越来越多的识别手段面前处境相对被动。
VMess:靠加密 + 外层伪装
单独使用时和 Shadowsocks 的思路类似;搭配 WebSocket + TLS 后,外观变成普通的 HTTPS 访问,抗识别能力会提升不少。
Trojan:靠「本来就是 HTTPS」
使用标准 TLS 和真实证书,对陌生访问者回落到正常网站。弱点在于需要维护域名,以及「TLS 里套 TLS」可能留下统计特征。原理见 Trojan 协议是什么。
VLESS + Reality:靠借用真实网站的身份
不需要自己的域名和证书,握手特征接近访问一个真实的大网站,主动探测者会被转到那个真实网站上。配合 Vision 流控还能减轻 TLS 嵌套带来的特征。这是目前常见组合里伪装思路最完整的一种,原理见 VLESS 是什么?VLESS + Reality。
Hysteria2:靠伪装成 HTTP/3
基于 QUIC,认证失败时表现得像普通 HTTP/3 网站。它面临的问题不同:部分网络对 UDP 限速或屏蔽,这时节点不一定是「被封」,而是 UDP 被限制了。详见 Hysteria2 协议是什么。
比协议更关键的几个因素
- 服务器 IP 暴露程度:直连节点的境外 IP 直接暴露,一旦被怀疑就容易整台封锁;中转和专线节点由入口服务器承接,落地 IP 受到的直接压力更小。线路相关内容见 线路科普专题。
- 流量模式:单个节点长期承载大量用户、跑满大流量,统计特征会更显眼。
- 敏感时期:某些时期整体管控收紧,各种协议的节点都可能同时受影响。
- 配置是否规范:同样是 Trojan,证书和回落配置不规范的服务器更容易被探测出来。
- 机场的维护能力:节点被封后能不能快速更换 IP、更新订阅,比用哪种协议更影响你的实际体验。
普通用户应该怎么做
- 不用自己挑协议:机场选协议时会综合考虑线路和服务器,订阅里给什么就用什么。
- 保持客户端更新:新协议和新特性需要较新的客户端才能支持。
- 定期更新订阅:节点被封后,机场通常会换新服务器,更新订阅才能拿到。
- 准备一个备用:重度依赖翻墙工作的人,可以额外准备一个不同机场或不同线路的备用订阅。
- 遇到大面积失效先排查:区分是单个节点被封、机场整体故障,还是你本地网络的问题,可以参考 节点超时怎么办。
进阶网络架构与最佳实践指南
为了在实际使用中获得最流畅的上网体验,不仅需要选对客户端与配置方案,更需要理解网络底层的交互逻辑:
- 分流模式的选择策略:
- 规则分流 (Rule / Config):强烈推荐日常开启。访问国内网站(微信、B站、淘宝)自动走本地宽带直连,既不消耗机场套餐流量,又能享受最低延迟;访问海外受限服务时自动走专线代理出境;
- 全局代理 (Global):仅在特定诊断场景或部分海外应用由于域名未收录导致分流失效时临时使用;
- TUN 虚拟网卡模式:适合需要接管系统全部网络流量的场景(如命令行开发工具、Git 终端拉取、海外游戏客户端等)。
- 多节点热备与容灾自救:
- 平时建议将首选节点固定在 香港 (Hong Kong) 或 日本 (Tokyo),以获得最低的物理往返延迟(通常在 30-60ms 之间);
- 一旦遇到国际海缆计划内割接或突发维护,切勿慌张,手动在客户端内将节点切换至 新加坡 (Singapore) 或 美西 (Los Angeles) 节点,即可瞬间恢复网络连接。
客户端兼容性与推荐专线配置参考
| 机场品牌 | 推荐顺位 | 客户端支持度 | 核心协议 | 入门套餐价格 | 专属优惠码 |
|---|---|---|---|---|---|
| 星岛梦 | 🥇 主推 | Clash / 小火箭 / 全平台一键唤起 | SS / Trojan | 约 8 元/月 | nmw888 |
| 光速云 | 🥈 第二 | 提供自研 Windows/Mac/Android 端 | VLESS 专线 | 约 7.5 元/月 | AMM |
| 飞猫云 | 🥉 第三 | Clash / 小火箭 / 一键订阅导入 | Shadowsocks | 约 7 元/月 | flycat888 |
| 唯兔云 | 第六 | 全平台通用,60+ 节点智能调度 | VLESS / SS | 14.9 元/月 | rabbit |
建议优先考虑支持全节点 1.0x 真实计费的老牌服务商,从源头上避免规则误判带来的流量偷跑。
总结
如果一定要排个大致的顺序:伪装成正常 TLS 流量、能应对主动探测的 VLESS + Reality 和规范配置的 Trojan 相对更难被识别;搭配 TLS 的 VMess 次之;单纯的 Shadowsocks 处境更被动;Hysteria2 则要看所在网络对 UDP 的态度。但协议只是其中一环,IP 暴露程度、线路结构和机场的维护能力往往决定了你实际感受到的稳定性。更多协议介绍见 协议科普专题。
测试账号均由编辑部以普通消费者身份匿名自费订阅,杜绝充值买榜与删帖改分,实测结论客观中立。
依据珠海联通、上海电信、北京移动三地千兆环境,晚高峰 20:00 - 23:00 执行 32 线程持续打流与丢包监控。
部分官网直达链接含推广分销,仅补贴探针与服务器成本;网络存在个体差异,请恪守首月月付试水原则。
更多相关指南与工具直达
同专题还有这些
- VLESS 是什么?VLESS + RealityVLESS 是什么?VLESS + Reality 又是什么?VLESS 是轻量代理协议,本身不加密,靠外层 TLS 或 Reality 保护;Reality 让服务器借用真实网站的 TLS 握手来伪装。本文讲清原理、优缺点和客户端支持。
- Trojan 协议是什么Trojan 协议是什么?Trojan 把代理流量藏在标准 HTTPS 连接里,用真实域名和证书完成 TLS 握手,密码不对就把访问交给一个正常网站。本文讲清 Trojan 的工作原理、优缺点、证书验证风险及与 Reality 的区别。
- Hysteria2 协议是什么Hysteria2 协议是什么?Hysteria2 是基于 QUIC、跑在 UDP 上的代理协议,用激进的拥塞控制在高丢包网络里保持速度,并伪装成 HTTP/3 网站。本文讲清它的原理、适合场景、运营商限制 UDP 时的问题和客户端设置。
- Shadowsocks、VMess、VLESS、Trojan 对比Shadowsocks、VMess、VLESS、Trojan 对比:四种常见代理协议在加密方式、伪装思路、性能开销、部署要求和客户端兼容性上有什么不同?本文用一张对比表讲清差异,并告诉你机场节点协议到底需不需要自己选。